
情報漏洩が日常茶飯事になってしまった現在、利用している楽天証券からも、漏洩がアナウンスされました。ブログ主にとっては、通知が来た会社としては、3社目でしたが、もっともリスクが高い金融関連のため、本当に勘弁してほしいです。今回思ったことを備忘として残しておきます。
すぐ公表されるとは限らない
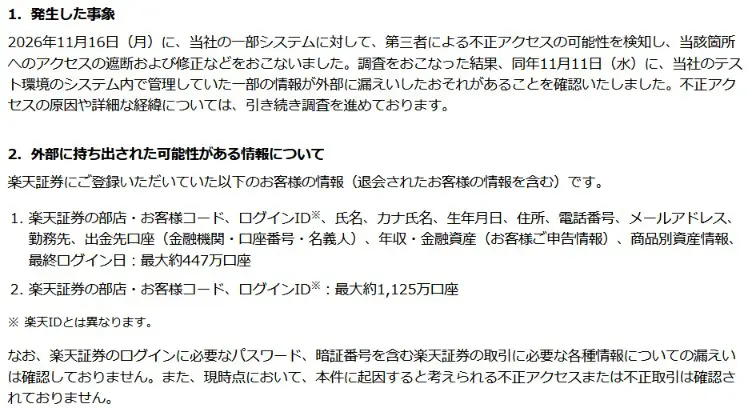
公表内容によると、漏洩発覚まで数日要しています。その間に知らずに不正アクセスを受ける可能性もあったわけで、ログイン通知の設定など、基本設定は平時から見直し確認しておく必要性をあらためて痛感しました。

加えて、結構不味そうな漏洩でも、どちらの漏洩に該当するのか具体的に通知されるまでさらに、時間を要しました。
アクセスの集中
速報に接して、すぐ、予防措置として可能なことはやっておこうと、取引制限の設定を試みました。
設定はログインとは別に、登録番号に音声でパスコードを送信して設定する仕組みになっていました。これがアクセス集中のためか遅延していました。案内上は数分かかることがありますとありましたが、ブログ主の場合は、制限時間の30分ぎりぎりぐらいかかりました。
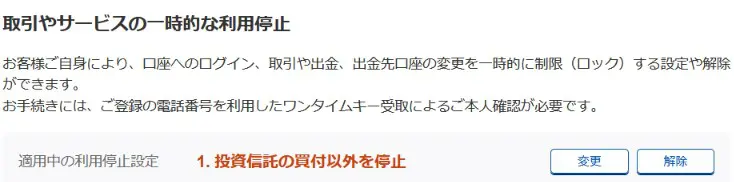

実際にリスクが高まると、皆考えることは同じで、コールセンターの混在は予想できますが、オンラインの手続きすらも遅延する可能性があることを想定しておく必要があるとわかりました。
電話・メールアドレスの防御
メールアドレスは言うまでもなく、今回の取引制限でも使用した電話を乗っ取られると、認証を突破されるリスクが高まることも再認識しました。様々なところから漏洩した情報が集められ、解析されると、より具体的な個人情報が特定されそうです。
携帯電話には、SIMスワップ詐欺という手法が知られています。
携帯電話のオンライン手続きにアクセスされ、sim再発行手続きを勝手にされてしまうリスクもありますので、こちらの方のログイン情報やセキュリティー設定に抜けや漏れはないか、再確認が必要です。
番号から利用会社が識別される場合もあり、集中的に狙われる可能性も捨てきれず注意を要します。
自分が携帯を買い替えた際に情報を転送することと同様の手続きで乗っ取られるともうお手上げです。様々な認証情報が通過する携帯はしっかりと固めておく砦です。
分散か集約か
オンライン関連のリスクに対応するため、資産運用のように証券口座も分散させる視点が必要なのかもしれませんが、一方で、侵入経路を増やすだけという考えもあり、悩ましいです。
ただ、今回の事態を経験して、各種サービスを一社に集約したり、ワンストップサービスを利用すると一点突破されるだけで影響が多方面に及ぶことが容易に想定されるため、銀行や証券、カードなどの金融サービスは、特典や利便性を捨てて、あえてバラバラにしておくというのも、セキュリティ対策の観点からはありかなと思いました。
最後までお付き合いいただきありがとうございました。
コメント